Coinbase Data Breach: कंपनी बोली सिस्टम सेफ, Amplitude से लीक हुआ डेटा
Coinbase data breach की खबर 28 अक्टूबर की सुबह से क्रिप्टो कम्युनिटी में घूम रही थी, और अब Coinbase ने खुद सामने आकर कहा है कि उसके सिस्टम में किसी ने सेंध नहीं लगाई। कंपनी के मुताबिक गड़बड़ी उसके एनालिटिक्स वेंडर Amplitude में हुई, जहां से कुछ कस्टमर्स का कॉन्टैक्ट डेटा बाहर चला गया। फंड्स को लेकर कंपनी का दावा साफ है कि किसी का पैसा नहीं गया।
Coinbase Support ने सुबह 8:19 बजे X पर बयान डाला, तब तक बात काफी फैल चुकी थी। Coinbase News Today में यही सबसे बड़ी खबर है, और इसमें कुछ बातें पक्की हैं तो कुछ अभी सिर्फ दावे हैं।
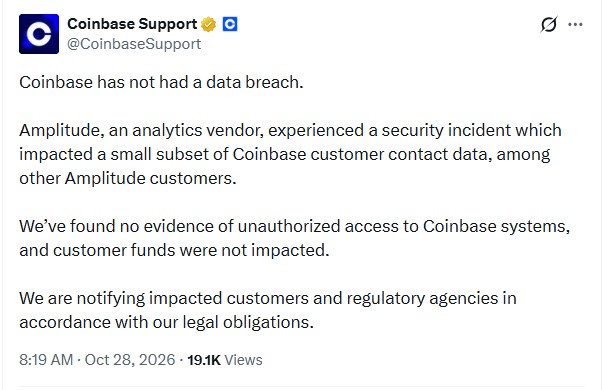
Source : X Post
मुख्य बातें
Coinbase को अपने सिस्टम में अनऑथराइज़्ड एक्सेस का कोई सबूत नहीं मिला, और कस्टमर फंड्स पर कोई असर नहीं पड़ा।
Amplitude के सिक्योरिटी इंसिडेंट में Coinbase के "small subset" कस्टमर्स का कॉन्टैक्ट डेटा और दूसरे Amplitude क्लाइंट्स का डेटा भी शामिल है।
इसके आगे जाने से पहले यह समझ लेना ठीक रहेगा कि बात शुरू कहां से हुई।
Coinbase data breach की शुरुआत कहां से हुई
पूरे मामले की जड़ Coinbase में नहीं, Amplitude में है। Amplitude एक प्रोडक्ट एनालिटिक्स कंपनी है, जिसे कई कंपनियां यह देखने के लिए इस्तेमाल करती हैं कि यूज़र्स उनके ऐप या वेबसाइट पर क्या कर रहे हैं। इस तरह के टूल्स तक कस्टमर से जुड़ा थोड़ा-बहुत डेटा पहुंच जाता है, और Coinbase का कॉन्टैक्ट डेटा भी इसी रास्ते से Amplitude के पास था।
Coinbase के मुताबिक Amplitude के सिस्टम में सिक्योरिटी इंसिडेंट हुआ, जिसका असर उसके कई क्लाइंट्स पर पड़ा। कुछ रिपोर्ट्स इसे 27-28 अक्टूबर 2026 के बीच का बताती हैं। 28 की सुबह तक "Coinbase hacked" जैसी बातें सोशल मीडिया पर चलने लगीं। सिक्योरिटी फर्म SlowMist ने तो यह तक कहा कि 70,000 से ज़्यादा Coinbase यूज़र्स का कॉन्टैक्ट डेटा हाथ लगा होगा। इसी माहौल में Coinbase Support ने अपना बयान जारी किया।
यहां एक चीज़ ध्यान रखने लायक है। 70,000 वाला आंकड़ा Coinbase ने कन्फर्म नहीं किया है। और Amplitude में हमला कैसे हुआ, किसने किया, इस पर अब तक कोई आधिकारिक जानकारी नहीं आई है।
Coinbase data breach पर Coinbase ने अपने बयान में क्या कहा
बयान की पहली ही लाइन में Coinbase ने लिखा कि कंपनी का कोई data breach नहीं हुआ है। आगे कहा गया कि Amplitude के इंसिडेंट से उसके कुछ कस्टमर्स का कॉन्टैक्ट डेटा प्रभावित हुआ, पर Coinbase के सिस्टम में अनऑथराइज़्ड एक्सेस का कोई सबूत नहीं मिला और कस्टमर फंड्स सुरक्षित हैं। कंपनी जिन कस्टमर्स पर असर पड़ा है उन्हें बता रही है, और कानूनी नियमों के हिसाब से रेगुलेटरी एजेंसियों को भी जानकारी दे रही है।
सवाल यह है कि कितने कस्टमर्स और कौन-सी जानकारी? इस पर Coinbase ने चुप्पी रखी है। अब तक जो पक्का है और जो नहीं, वह नीचे टेबल में एक जगह है।
अब तक क्या कन्फर्म है और क्या नहीं
फंड्स वाली बात तो साफ है, लेकिन कॉन्टैक्ट डेटा लीक होना भी कोई छोटी चीज़ नहीं है।
Coinbase News Today: यूज़र्स को किस बात का डर रखना चाहिए
ईमेल और फोन नंबर से किसी का वॉलेट नहीं खुलता। पर स्कैमर्स को इससे एक तैयार लिस्ट मिल जाती है कि किसे मैसेज या कॉल करना है। ऐसे लीक के बाद अक्सर फेक ईमेल, SMS और "Coinbase सपोर्ट" बनकर आने वाले कॉल्स की बाढ़ आ जाती है। कोई कहे कि "आपके अकाउंट में गड़बड़ी है, अभी OTP बताइए", तो समझ लीजिए कि वह स्कैम है।
यानी Coinbase data breach जैसी हेडलाइन भले गलत साबित हो, खतरा असल में फिशिंग और सोशल इंजीनियरिंग का है, और कंपनी भी यूज़र्स को इसी से सावधान रहने को कह रही है। Coinbase के लिए ऐसी चेतावनी नई नहीं है, क्योंकि कुछ महीने पहले ही उसे एक और डेटा घटना से गुज़रना पड़ा था।
मई 2025 वाले केस से कितना अलग है यह मामला
मई 2025 में भी Coinbase data breach की घटना सामने आई थी, तब Coinbase ने खुद माना था कि ओवरसीज़ सपोर्ट एजेंट्स को रिश्वत देकर कस्टमर डेटा निकाला गया। उस वक्त कंपनी ने बताया था कि 1% से कम मंथली एक्टिव यूज़र्स प्रभावित हुए, और इसके असर, रिफंड और रेमेडिएशन पर 18 करोड़ से 40 करोड़ डॉलर तक खर्च का अनुमान था। तब भी पासवर्ड, प्राइवेट कीज़ और फंड्स तक किसी की पहुंच नहीं हुई थी।
फर्क यह है कि पिछली बार चूक Coinbase के अपने सपोर्ट नेटवर्क में थी, जबकि इस बार मामला बाहर की कंपनी का है। फिर भी दोनों केस एक ही सबक देते हैं कि यूज़र का डेटा सिर्फ एक्सचेंज के सर्वर पर नहीं रहता, वह कई हाथों से गुज़रता है। तो अब सवाल यह है कि आम यूज़र को क्या करना चाहिए।
अकाउंट सेफ रखने के लिए अभी क्या करें
कुछ आसान चीज़ें हैं जो अभी कर लेनी चाहिए:
2FA चालू रखें। हो सके तो SMS की जगह ऑथेंटिकेटर ऐप इस्तेमाल करें, क्योंकि फोन नंबर लीक हुआ हो तो SMS वाला कोड सबसे कमज़ोर कड़ी बन सकता है।
ईमेल के लिंक से लॉगिन न करें। "Verify now" जैसा बटन आए तो सीधे Coinbase ऐप या ऑफिशियल वेबसाइट खोलें।
OTP और सीड फ्रेज़ किसी को न बताएं। Coinbase का कोई स्टाफ ये कभी नहीं मांगता, चाहे कॉलर कितना भी असली लगे।
अगर आपका डेटा प्रभावित हुआ है तो Coinbase आपको ईमेल करेगा, लेकिन वह ईमेल भी ऑफिशियल डोमेन से आया है या नहीं, यह ज़रूर देख लें।
Coinbase News Today में आगे किन बातों पर नज़र रहेगी
इस कहानी के कई सिरे अभी खुले हैं। Coinbase को बताना है कि कितने कस्टमर्स का डेटा गया और कौन-सी जानकारी बाहर आई। Amplitude की तरफ से भी इंसिडेंट रिपोर्ट का इंतज़ार है, क्योंकि हमला कैसे हुआ, यह उसी से साफ होगा। रेगुलेटरी फाइलिंग्स से भी स्कोप का अंदाज़ा लग सकता है।
‘Coinbase data breach’ की इस घटना में जो फिलहाल जो पक्का है वह इतना है: Coinbase का सिस्टम सुरक्षित बताया गया है, फंड्स पर असर नहीं पड़ा और खतरा थर्ड-पार्टी वेंडर से आए कॉन्टैक्ट डेटा का है। नए अपडेट्स के लिए Coinbase News Today पर नज़र रखिए, और जब तक कंपनी या Amplitude खुद कुछ न कहे, सोशल मीडिया के आंकड़ों पर आंख मूंदकर भरोसा मत कीजिए।
इसी प्रकार की और Coinbase News पढने के लिए लिंक पर क्लिक करें
डिस्क्लेमर: यह आर्टिकल सिर्फ जानकारी के लिए है, फाइनेंशियल या इन्वेस्टमेंट एडवाइस नहीं है। क्रिप्टो में निवेश जोखिम भरा होता है, इसलिए कोई भी फैसला लेने से पहले खुद रिसर्च करें।