Crypto Cyber Attack News: 178 वेबसाइट्स पर क्रिप्टो चुराने वाला कोड
Crypto Cyber Attack News में आज की सबसे बड़ी खबर यह है कि 16 नवंबर 2026 को दुनिया की 178 नामी कंपनियों की वेबसाइट्स पर हैकर्स का छिपा हुआ कोड चलता पाया गया। इनमें Ledger, Zoom, BBC, CNN और Salesforce जैसे नाम हैं। इस कोड का सबसे खतरनाक काम था क्रिप्टो वॉलेट एड्रेस (क्रिप्टो पाने का पता, जैसे बैंक का खाता नंबर) को चुपचाप बदल देना।
अगर आप Crypto Cyber Attack News Hindi में ढूंढ रहे हैं, तो यह लेख आपको पूरी बात सीधी भाषा में बताएगा: क्या हुआ, कैसे हुआ, कितना नुकसान हुआ और आप खुद को कैसे बचाएं।
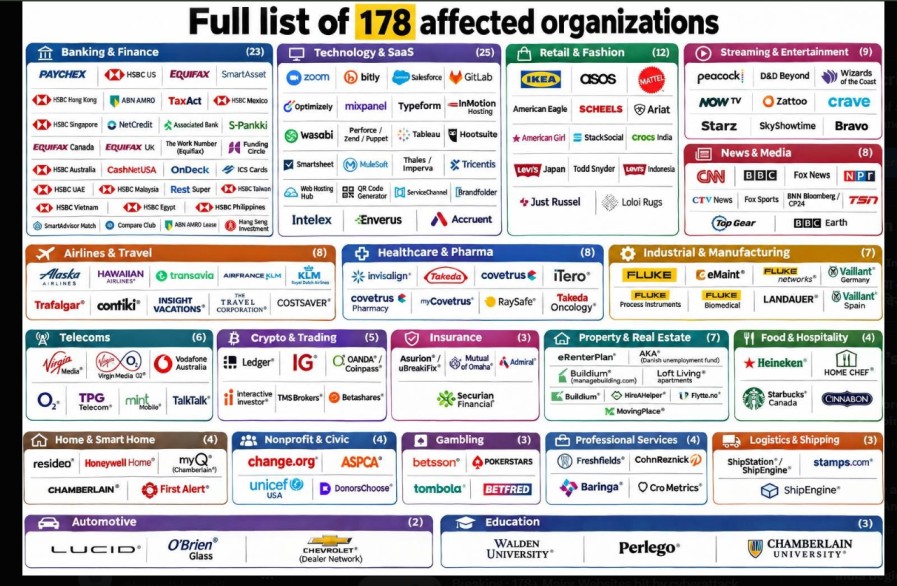
Source : X Post
क्या हुआ था: पूरी घटना आसान भाषा में
सिक्योरिटी रिसर्च कंपनी Report URI की जांच रिपोर्ट के मुताबिक उसके रिसर्चर Scott Helme ने इस हमले का पता लगाया। उन्होंने Optimizely के 1,611 स्क्रिप्ट (वेबसाइट पर चलने वाला छोटा कोड) चेक किए। इनमें से 188 स्क्रिप्ट में नुकसानदायक कोड मिला, जो 178 संस्थाओं के थे।
Report URI की रिपोर्ट के मुताबिक प्रभावित लिस्ट में Zoom, BBC, CNN, Fox News, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger और Peacock जैसे नाम शामिल हैं। क्रिप्टो और ट्रेडिंग की कैटेगरी में Ledger, IG, OANDA/Coinpass, interactive investor, TMS Brokers और Betashares के नाम हैं।
एक बात साफ समझ लीजिए। लिस्ट में नाम होने का मतलब सिर्फ इतना है कि उस वेबसाइट ने वह स्क्रिप्ट अपने विज़िटर्स को दिखाई। इसका मतलब यह नहीं कि उसके हर ग्राहक का डेटा चोरी हो गया।
इस प्रकार के अन्य न्यूज़ आर्टिकल पढने के लिए Crypto News Hindi के न्यूज़ सेक्शन को फॉलो करें !
Optimizely क्या है और हैकर्स यहां तक कैसे पहुंचे
Optimizely एक A/B टेस्टिंग टूल (दो अलग डिज़ाइन आज़माकर देखना कि कौन-सा बेहतर चलता है) है। बड़ी कंपनियां इसका एक कोड अपने हर पेज पर लगाती हैं। यह कोड Optimizely के CDN (दुनिया भर में फाइलें तेज़ी से पहुंचाने वाला सर्वर नेटवर्क) से आता है।
इस कोड में “Project JavaScript” नाम की एक जगह होती है, जहां कंपनी अपना कस्टम कोड डाल सकती है। Report URI के मुताबिक हैकर्स ने इसी जगह में अपना कोड लिख दिया। बाकी स्क्रिप्ट जस की तस थी, और फाइल अब भी Optimizely के भरोसेमंद सर्वर से आ रही थी। यानी कंपनियों की अपनी वेबसाइट हैक नहीं हुई, पर उनके विज़िटर्स तक हैकर का कोड पहुंच गया। इसे सप्लाई चेन अटैक (किसी भरोसेमंद सेवा को निशाना बनाकर उसके सारे ग्राहकों तक पहुंचने वाला हमला) कहते हैं।
अब सवाल यह कि हैकर्स को इतने अलग-अलग कंपनियों के प्रोजेक्ट में लिखने की इजाज़त कैसे मिली। Report URI ने साफ लिखा है कि उन्हें यह नहीं पता और इसका जवाब Optimizely को देना है। Optimizely की प्रवक्ता Victoria Johnson ने Gizmodo को दिए बयान में बताया कि एक अनधिकृत व्यक्ति ने Experimentation अकाउंट साइनअप प्रक्रिया की एक कमज़ोरी (सिक्योरिटी में छेद) का फायदा उठाया। कंपनी के अनुसार उसने वह रास्ता बंद कर दिया है, फिक्स लगा दिया है और प्रभावित ग्राहकों को सूचना दे दी है।
सभी प्रकार के क्रिप्टो कॉइन के INR में लाइव प्राइस जानने के लिए Crypto Hindi News के प्राइस सेक्शन को फॉलो करें !
Crypto Cyber Attack News: मैलवेयर असल में क्या-क्या करता था
मैलवेयर (नुकसान पहुंचाने वाला सॉफ्टवेयर) एक साथ कई काम कर रहा था।
क्रिप्टो एड्रेस बदलना। कोड पेज पर लिखे हर सही वॉलेट एड्रेस को पहचानता था और उसे हैकर के एड्रेस से बदल देता था। यह Bitcoin, Ethereum और उससे जुड़े नेटवर्क, TRON, Solana, TON, Litecoin, Bitcoin Cash और Dogecoin, यानी आठ तरह के एड्रेस पर काम करता था। यह पेज के टेक्स्ट, फॉर्म और क्लिपबोर्ड (कॉपी किया हुआ टेक्स्ट जहां कुछ देर रहता है) में बदलाव कर देता था। मतलब आप एड्रेस कॉपी करते और पेस्ट करते समय हैकर का एड्रेस चिपक जाता।
कार्ड की जानकारी चुराना। कार्ड नंबर, एक्सपायरी डेट और CVV वेबसाइट के अपने फॉर्म में डाले जाते तो कोड उन्हें हैकर के सर्वर पर भेज देता। Stripe जैसे अलग से बने पेमेंट बॉक्स में डाला गया कार्ड इसकी पहुंच से बाहर था।
कुकीज़ और स्क्रीनशॉट चुराना। कुकीज़ (वेबसाइट पर आपको लॉगिन रखने वाली छोटी फाइलें) और पेज का स्क्रीनशॉट भी हैकर के पास भेजे जाते थे।
iPhone और iPad पर हमला। पुराने iOS वाले डिवाइस पर कोड Coruna और DarkSword नाम की एक्सप्लॉइट किट (फोन की कमज़ोरी का फायदा उठाने वाले औज़ार) चलाने की कोशिश करता था। Report URI के अनुसार iOS 18.7.3 या उसके बाद और iOS 26.3 या उसके बाद के वर्ज़न इनसे सुरक्षित हैं।
समय के हिसाब से पूरी कहानी
सारे समय UTC में हैं। भारतीय समय पाने के लिए इनमें 5 घंटे 30 मिनट जोड़ लीजिए।
Report URI के मुताबिक हैकर ने उसी दिन कोड को 26 बार बदला। मतलब यह कोई जल्दबाज़ी का हमला नहीं था। हमलावर लगातार उसे बेहतर बना रहे थे।
कितना पैसा गया और किन सेक्टर्स पर असर पड़ा
Report URI के अनुसार 16 नवंबर को 19:25 UTC तक हैकर के वॉलेट में करीब 7,040 डॉलर आए थे। यह सारा पैसा लगभग नौ घंटे के अंदर आया।
अगर यह रकम सुनकर आपको लगे कि नुकसान ज़्यादा नहीं है, तो एक बात ध्यान रखिए। यह सिर्फ वह रकम है जो ब्लॉकचेन (क्रिप्टो के लेन-देन का सार्वजनिक बही-खाता) पर दिख रही है। कितने कार्ड और कुकीज़ चोरी हुईं, यह किसी को पता नहीं, क्योंकि वह डेटा हैकर के सर्वर पर गया।
असर कई सेक्टर्स पर पड़ा। बैंकिंग और फाइनेंस की 32, टेक्नोलॉजी की 23, रिटेल की 20, स्ट्रीमिंग की 12 और न्यूज़ मीडिया की 10 संस्थाएं प्रभावित मिलीं। क्रिप्टो और ट्रेडिंग की 6 संस्थाएं थीं। रिसर्चर के अनुसार असली संख्या इससे ज़्यादा हो सकती है, क्योंकि वे सिर्फ वही स्क्रिप्ट जांच पाए जो उन्हें समय रहते मिलीं।
क्या यह पहला हमला था?
नहीं। Report URI के मुताबिक इसी हमलावर के जुड़े हुए एक पुराने तरीके में 13 से 16 नवंबर के बीच Kissmetrics, StorifyMe और Minute Media की स्क्रिप्ट के रास्ते भी कोड डाला गया था। उसी हैकर का TRON वॉलेट मार्च 2026 से इस्तेमाल हो रहा है। यानी यह हमलावर काफी पहले से सक्रिय है।
अब आप क्या करें: क्रिप्टो यूज़र्स के लिए ज़रूरी सावधानियां
अगर आपने 16 नवंबर को किसी भी बड़ी वेबसाइट पर क्रिप्टो एड्रेस कॉपी-पेस्ट किया था या कार्ड से पेमेंट किया था, तो ये काम कीजिए:
पुराने ट्रांसफर जांचिए। अपने हाल के ट्रांसफर देखिए। जो एड्रेस आपने भेजने के लिए चुना था और जिस पर पैसा गया, वे अक्षर-अक्षर मिलने चाहिए।
एड्रेस हमेशा पूरा मिलाइए। सिर्फ शुरू के और आखिर के चार अक्षर देखना काफी नहीं है। हैकर्स ऐसे एड्रेस बना लेते हैं जिनके शुरू और आखिर के अक्षर मिलते-जुलते हों।
हार्डवेयर वॉलेट की स्क्रीन पर देखिए। Ledger जैसे डिवाइस में असली एड्रेस डिवाइस की अपनी स्क्रीन पर दिखता है, जिसे ब्राउज़र का मैलवेयर नहीं बदल सकता। साइन करने से पहले वही एड्रेस मिलाइए।
पहली बार छोटा टेस्ट ट्रांसफर कीजिए। नए एड्रेस पर बड़ी रकम सीधे मत भेजिए।
कार्ड स्टेटमेंट देखते रहिए। अगर आपने 16 नवंबर को किसी विदेशी साइट पर कार्ड से भुगतान किया था, तो कोई अनजान चार्ज दिखते ही बैंक को बताकर कार्ड ब्लॉक करवाइए।
iPhone या iPad अपडेट कीजिए। iOS 18.7.3 या उसके बाद का, या iOS 26.3 या उसके बाद का वर्ज़न रखिए।
एड्रेस वाइटलिस्ट इस्तेमाल कीजिए। एक्सचेंज की वाइटलिस्ट (सिर्फ पहले से जोड़े गए पते पर ही पैसा भेजने की सुविधा) चालू रखिए। इससे बीच में एड्रेस बदलने पर आपका पैसा रुक सकता है।
वेबसाइट चलाने वालों के लिए सबक
Report URI की जांच में 256 प्रभावित संस्थाओं की सुरक्षा सेटिंग देखी गईं। इनमें से 68 के पास CSP (ब्राउज़र को बताने वाला नियम कि कौन-सा बाहरी कोड चलाना है) था ही नहीं। सिर्फ 24 संस्थाएं यानी 15% इस कोड को रोक पाईं। इसका सीधा सबक यह है कि बाहर से आने वाला कोड भरोसेमंद सर्वर से आए, तब भी हमेशा सुरक्षित नहीं होता।
आगे क्या देखना चाहिए
अभी तीन बातें साफ होनी बाकी हैं। पहली, Optimizely पूरी जांच के बाद क्या विस्तृत रिपोर्ट देगा। दूसरी, कितने लोगों के कार्ड और कुकीज़ चोरी हुए। तीसरी, हैकर के वॉलेट में आगे और पैसा आता है या नहीं। यह Crypto Cyber Attack News लगातार बदल रही है, इसलिए नए अपडेट आते ही इसे बदला जाएगा।
एक चेतावनी और। यह हमला साबित करता है कि सिर्फ "बड़ी और भरोसेमंद वेबसाइट" पर होना सुरक्षा की गारंटी नहीं है। क्रिप्टो में गलत जगह गया पैसा आम तौर पर वापस नहीं आता, इसलिए भेजने से पहले एड्रेस मिलाने की आदत ही सबसे सस्ता बचाव है।
डिस्क्लेमर (Disclaimer): यह लेख केवल जानकारी के उद्देश्य से है और इसे वित्तीय या कानूनी सलाह न समझा जाए। क्रिप्टो में निवेश और लेन-देन जोखिम भरे हैं। घटना की जांच जारी है और तथ्य बदल सकते हैं।