CRAFTY FALCON Threat: भारत के क्रिप्टो एक्सचेंज पर AI हैकर्स का हमला
CRAFTY FALCON Threat को लेकर भारत की साइबर सुरक्षा एजेंसी CERT-In (इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम) ने 4 नवंबर 2026 को क्रिटिकल (सबसे ज़्यादा खतरे वाली) एडवाइज़री जारी की है। एजेंसी के मुताबिक AI की मदद से हमले करने वाला यह हैकर ग्रुप अब क्रिप्टो एक्सचेंज और फिनटेक कंपनियों को निशाना बना रहा है। एडवाइज़री के मुताबिक इस हमले में वॉलेट कीज़ (क्रिप्टो वॉलेट खोलने वाली सीक्रेट चाबियाँ) चुराई गईं और क्रिप्टो वॉलेट से पैसे निकाले गए।
यह AI Crypto Hack India की खबर इसलिए अहम है कि CERT-In ने अपने ताज़ा अपडेट में क्रिप्टो एक्सचेंज को साफ़ तौर पर इस कैंपेन के शिकार कारोबारों में गिना है। इस आर्टिकल में हम आसान भाषा में समझेंगे कि हैकर ग्रुप कौन है, हमला कैसे हो रहा है और कंपनियों और आम यूज़र्स को क्या ध्यान रखना चाहिए।
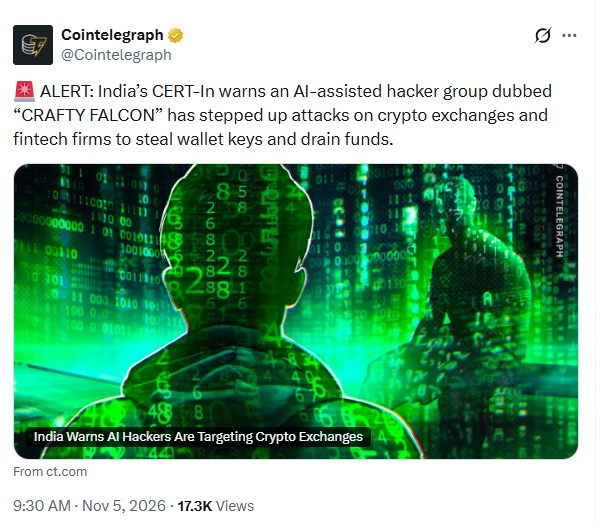
Source : X Post
CRAFTY FALCON Threat क्या है और CERT-In ने अपनी एडवाइज़री में क्या कहा?
CERT-In की इस एडवाइज़री का नंबर CIAD-2026-0058 है और इसे 'क्रिटिकल' रेटिंग दी गई है। यह 9 अक्टूबर 2026 की पिछली एडवाइज़री (CIAD-2026-0046) का अपडेट है। उस एडवाइज़री का विषय यह था कि हैकर्स पेमेंट और डिसबर्समेंट एपीआई (वह सिस्टम जिससे कंपनी का सॉफ़्टवेयर पैसे भेजता या बाँटता है) का गलत इस्तेमाल करके बिना इजाज़त पैसे ट्रांसफर कर रहे हैं।
ताज़ा अपडेट में CERT-In की फाइनेंस वाली टीम CSIRT-Fin (फाइनेंस सेक्टर के साइबर हमलों से निपटने वाली टीम) ने इस हैकर ग्रुप को ‘CRAFTY FALCON’ नाम दिया है। एजेंसी के मुताबिक यह एक AI-असिस्टेड (AI की मदद लेने वाला) ग्रुप है। यह मशीन इंटेलिजेंस (AI की मदद से जाँच-पड़ताल) से अपने शिकार को खंगालता है, मशीन की रफ़्तार से काम करता है और उन्हीं की पेमेंट और डिसबर्समेंट एपीआई का इस्तेमाल करके हमला करता है। CRAFTY FALCON Threat अभी एक्टिव है, यानी खतरा खत्म नहीं हुआ है। एडवाइज़री की मुख्य बातें नीचे टेबल में एक जगह दी गई हैं।
अब सवाल यह है कि यह ग्रुप आखिर हमला करता कैसे है।
AI Crypto Hack India: हैकर्स वॉलेट तक कैसे पहुँचे?
CRAFTY FALCON Threat के मामले में CERT-In ने रिपोर्ट हुई घटनाओं की जाँच में हमले का एक पैटर्न (तरीका) पाया है। हैकर्स ने ARTEX, PentAGI, Cairn और CyberStrikeAI जैसे AI टूल इस्तेमाल किए, जो इंटरनेट पर पब्लिक में मिलते हैं। एडवाइज़री के मुताबिक ये टूल पूरा हमला अपने आप कर सकते हैं, हमले के छोटे कोड (स्क्रिप्ट) एक के बाद एक बनाते और सुधारते रहते हैं और सामने वाले के जवाब के हिसाब से अपना तरीका बदल लेते हैं।
अब देखिए कि CRAFTY FALCON Threat के हमलावर अंदर कैसे घुसे। एडवाइज़री में बताए गए मुख्य तरीके ये हैं:
टेस्टिंग वाले सिस्टम से एंट्री: कंपनियाँ नए फीचर जाँचने के लिए UAT या स्टेजिंग (असली सिस्टम की कॉपी जैसा टेस्ट वर्ज़न) बनाती हैं। जब यह इंटरनेट पर खुला रहा, तो हैकर्स ने वहीं से घुसकर शेयर्ड पासवर्ड या टोकन (लॉगिन की डिजिटल पर्ची) के सहारे असली सिस्टम तक पहुँच बनाई। जैसे, घर का मुख्य दरवाज़ा बंद हो, पर पीछे का दरवाज़ा खुला छूट जाए।
ऐप का कोड समझकर बदला हुआ ऐप बनाना: हैकर्स ने कंपनी के ऐप का कोड रिवर्स-इंजीनियर करके (तैयार ऐप को खोलकर उसका कोड समझकर) उसका बदला हुआ वर्ज़न बनाया और उससे एपीआई कॉल किए। जैसे, किसी ने बैंक की असली मुहर की नकल बनाकर पर्ची पास करा ली।
₹1 का टेस्ट ट्रांज़ैक्शन: बड़ी रकम निकालने से पहले हैकर्स ने ₹1 जैसे छोटे ट्रांज़ैक्शन करके देखा कि पैसे निकल पा रहे हैं या नहीं। जैसे, चोर पहले छोटे ताले पर चाबी आज़माए, फिर तिजोरी खोले।
वॉलेट कीज़ की चोरी: क्रिप्टो एक्सचेंज और VDASP (क्रिप्टो सर्विस देने वाली कंपनियाँ) को निशाना बनाकर वॉलेट कीज़ चुराई गईं और क्रिप्टो वॉलेट से फंड निकाला गया। जैसे, तिजोरी की चाबी चोरी हो जाए तो मज़बूत ताले का कोई फायदा नहीं। क्रिप्टो चोरी का एक और ताज़ा मामला आप Crédit Mutuel Arkéa क्रिप्टो हैक और ZachXBT की खबर में पढ़ सकते हैं।
इनके अलावा एडवाइज़री में क्लाउड (इंटरनेट पर सर्वर किराए पर देने वाली सर्विस) के मैनेजमेंट टूल का गलत इस्तेमाल और नई सामने आई कमज़ोरियों (सॉफ़्टवेयर की खामियों) का पब्लिक होते ही फायदा उठाने जैसे तरीके भी बताए गए हैं। इन सबके बीच एक बात और ध्यान देने लायक है, वो है हमले का समय।
छुट्टियों और वीकेंड पर क्यों खतरनाक है CRAFTY FALCON Threat?
CRAFTY FALCON Threat के हमलों का समय छुट्टियों, वीकेंड और ऐसे घंटों के आसपास रखा गया जब कंपनियों की मॉनिटरिंग (सिस्टम पर नज़र रखने का काम) कमज़ोर रहती है। वजह साफ़ है। जब स्टाफ कम होता है, तो गड़बड़ी पकड़ने और उस पर जवाब देने में देर लगती है, और हैकर्स का काम देर तक छिपा रह सकता है।
एक और चिंता की बात: Business Standard की रिपोर्ट के मुताबिक पहले की चेतावनी और सुधार के बाद भी कुछ NBFC और फिनटेक कंपनियाँ दोबारा निशाना बनीं। इसलिए CERT-In ने कहा है कि हमले के बाद यह मानकर चलें कि हैकर अब भी सिस्टम में मौजूद हो सकता है और पूरी सफाई फॉरेंसिक जाँच (हमले के सबूत खंगालने वाली जाँच) के साथ करें। अब देखते हैं कि कंपनियों को किन चीज़ों पर काम करने की सलाह दी गई है।
AI Crypto Hack India से बचाव: CERT-In ने कंपनियों को क्या सलाह दी?
CRAFTY FALCON Threat से बचने के लिए CERT-In की सलाह BFSI (बैंकिंग, फाइनेंशियल सर्विसेज़ और इंश्योरेंस सेक्टर) की सभी कंपनियों के लिए है और काफी लंबी है। उसमें से क्रिप्टो एक्सचेंज के सबसे काम की बातें नीचे टेबल में आसान भाषा में दी गई हैं।
ज़्यादातर सलाह एक ही सोच पर टिकी है: मान लीजिए कि हैकर पहले से अंदर है। इसे ज़ीरो-ट्रस्ट (किसी पर भी बिना जाँचे भरोसा न करने का तरीका) कहा जाता है। CERT-In ने यह भी कहा है कि हैकर्स के IP एड्रेस (इंटरनेट पर पहचान नंबर) कुछ घंटों या दिनों में बदलते रहते हैं, इसलिए AI Crypto Hack India जैसे हमलों में सिर्फ पुराने खतरनाक आईपी ब्लॉक करना काफी नहीं है। अब बात उन लोगों की, जिन्होंने एक्सचेंज में पैसा लगा रखा है।
CRAFTY FALCON Threat के बाद आम निवेशक क्या करें?
सबसे पहले एक बात साफ़ रहे। यह एडवाइज़री कंपनियों के लिए है। इसमें किसी एक्सचेंज का नाम नहीं है और न ही चोरी हुई रकम का आंकड़ा दिया गया है। इसलिए किसी खास प्लेटफॉर्म के बारे में अफ़वाह फैलाना सही नहीं होगा। एक्सचेंज हैक के पुराने मामलों को समझना चाहें, तो Binance हैक की पूरी डिटेल और मार्केट पर असर और Binance हैक की जाँच रिपोर्ट पढ़ सकते हैं। लेकिन CRAFTY FALCON Threat और AI Crypto Hack India जैसे खतरों के दौर में यूज़र्स भी अपनी तरफ से कुछ सावधानी रख सकते हैं। ये सामान्य सुरक्षा सलाह हैं, एडवाइज़री का हिस्सा नहीं:
2FA चालू रखें: 2FA (लॉगिन के लिए पासवर्ड के अलावा दूसरा कोड) हर एक्सचेंज अकाउंट पर ऑन रखें। जैसे, पासवर्ड लीक हो भी जाए तो मोबाइल पर आने वाला कोड हैकर को रोकेगा।
सीड फ्रेज़ किसी को न दें: सीड फ्रेज़ (वॉलेट दोबारा खोलने वाले 12 या 24 शब्द) कोई सपोर्ट वाला नहीं माँगता। जैसे, "वेरिफिकेशन" के नाम पर ऐसा मैसेज आए तो उसे तुरंत डिलीट करें।
गलत ट्रांज़ैक्शन दिखे तो रिपोर्ट करें: पहले एक्सचेंज के सपोर्ट को बताएँ, फिर cybercrime.gov.in या हेल्पलाइन 1930 पर शिकायत करें।
अब देखते हैं कि आगे इस मामले में क्या नज़र रखनी चाहिए।
आगे क्या होगा: CRAFTY FALCON Threat पर किन अपडेट्स का इंतज़ार रहेगा?
CERT-In ने साफ़ कहा है कि CRAFTY FALCON Threat अभी एक्टिव है और कैंपेन बढ़ रहा है। एडवाइज़री का पूरा रिस्ट्रिक्टेड (सीमित लोगों के लिए) वर्ज़न, जिसमें हमले के निशान और उन्हें पहचानने के नियम हैं, फाइनेंस सेक्टर की कंपनियों के साथ साझा किया गया है। इसलिए आगे तीन चीज़ें देखनी होंगी: CERT-In की अगली अपडेट, एक्सचेंजों के ऑफिशियल बयान और यह कि AI Crypto Hack India का असर कितना बड़ा निकलता है। जब तक असली आंकड़े सामने नहीं आते, CRAFTY FALCON Threat की पूरी तस्वीर साफ़ नहीं होगी।
डिस्क्लेमर: यह आर्टिकल सिर्फ जानकारी के लिए है, निवेश या कानूनी सलाह नहीं। क्रिप्टो में जोखिम ज़्यादा होता है, इसलिए कोई भी फैसला अपनी रिसर्च के हिसाब से लें।