Binance Hack News: फर्जी इंटरव्यू और AI टूल से 6.34 अरब डॉलर का हमला
Binance Hack News में अब तक की सबसे अहम अपडेट यह है कि Binance ने 3 नवंबर 2026 को अपनी शुरुआती जांच रिपोर्ट जारी कर दी है, जिसमें बताया गया है कि 29 अक्टूबर के हमले में हैकर्स उसके वॉलेट सिस्टम तक कैसे पहुंचे। दुनिया के सबसे बड़े Binance Crypto एक्सचेंज के मुताबिक यह कोई अचानक हुआ हमला नहीं था, बल्कि कई महीनों में तैयार किया गया मल्टी-स्टेज कैंपेन (कई चरणों में चलाई गई योजना) था, जिसमें फर्जी जॉब इंटरव्यू, खतरनाक सॉफ्टवेयर और कंपनी का अपना AI टूल इस्तेमाल हुआ। Binance के अनुमान से इस हमले में लगभग 6.34 अरब डॉलर के एसेट्स (डिजिटल संपत्ति) प्रभावित हुए, जबकि उसका कहना है कि इसका नुकसान यूज़र्स पर नहीं डाला जाएगा।
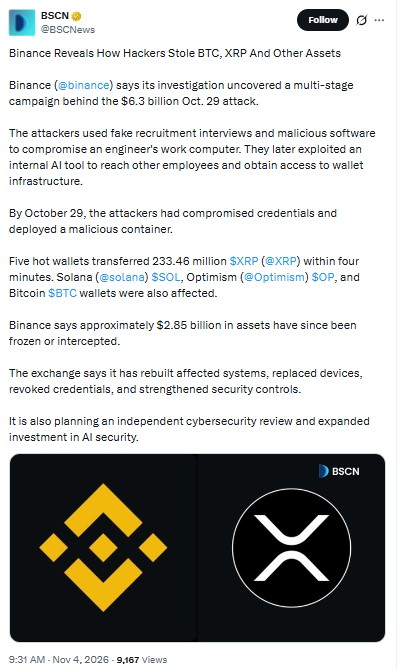
Source : X Post
Binance Hack News: 29 अक्टूबर को असल में क्या हुआ था?
29 अक्टूबर को हमला बहुत तेज़ी से हुआ। Binance की रिपोर्ट के अनुसार, 20:05 से 20:09 UTC के बीच (भारतीय समय में 30 अक्टूबर की रात करीब 1:35 से 1:39 बजे), यानी सिर्फ चार मिनट में, पांच हॉट वॉलेट (इंटरनेट से जुड़े वॉलेट, जिनमें रोज़ के लेन-देन के लिए फंड रखा जाता है) से 233.46 मिलियन XRP हैकर्स के कंट्रोल वाले एड्रेस पर भेज दिए गए। इसके बाद Solana और Optimism के हॉट वॉलेट से करीब 970,500 SOL और 44.2 मिलियन OP भेजे गए। एक Binance हॉट वॉलेट से 18,270 BTC भी हैकर्स के एड्रेस पर चले गए। इस घटना के बाद क्रिप्टो मार्केट में आई गिरावट और हमले की पूरी डिटेल हमारे पिछले आर्टिकल में पढ़ी जा सकती है।
Binance ने इसे क्रिप्टो इंडस्ट्री के सबसे सोफिस्टिकेटेड (बहुत सोच-समझकर किए गए) हमलों में से एक बताया है, और CEO Richard Teng ने पूरी ज़िम्मेदारी लेने की बात कही है। रिपोर्ट अभी शुरुआती है, जांच जारी है और आगे इंडिपेंडेंट रिव्यू (बाहरी एक्सपर्ट्स की जांच) भी होगा। लेकिन असली सवाल यह है कि इतने बड़े एक्सचेंज के अंदर हैकर्स घुसे कैसे, और इसका जवाब जून महीने से शुरू होता है।
हैकर्स Binance Crypto सिस्टम तक कैसे पहुंचे?
Binance के मुताबिक कहानी जून में शुरू हुई, जब Binance Crypto की वॉलेट टीम के एक DevOps इंजीनियर ने AI कोडिंग टूल ढूंढते समय इंटरनेट से Homebrew (Mac पर सॉफ्टवेयर इंस्टॉल करने वाला टूल) का छेड़छाड़ किया हुआ वर्ज़न डाउनलोड कर लिया। सिक्योरिटी टीम ने गड़बड़ी पकड़ी, डिवाइस बदला और क्रेडेंशियल्स (लॉगिन से जुड़ी जानकारी) रीसेट किए। लेकिन तब तक उस इंजीनियर की भूमिका और उसके साथ काम करने वालों की जानकारी हैकर्स तक पहुंच चुकी थी।
सितंबर में हैकर्स ने सोशल इंजीनियरिंग (लोगों को धोखे से फंसाने की तरकीब) का सहारा लिया। एक दूसरे इंजीनियर से एक असली जॉब प्लेटफॉर्म के ज़रिए प्रोजेक्ट डायरेक्टर बनकर संपर्क किया गया। पहले फर्जी HR के साथ वीडियो इंटरव्यू हुआ, फिर एक नकली कंपनी के कथित CEO के साथ दूसरा इंटरव्यू। दूसरे इंटरव्यू के आखिर में इंजीनियर से कहा गया कि "असाइनमेंट" वाली रिपॉजिटरी (कोड का फोल्डर) अपने ऑफिस कंप्यूटर पर डाउनलोड करे। सेटअप के दौरान उसमें छिपा खराब कोड चल पड़ा। Binance के अनुसार यह मैलवेयर (नुकसान पहुंचाने वाला सॉफ्टवेयर) उस वक्त उसके एंडपॉइंट सिक्योरिटी टूल्स (कंप्यूटर की सुरक्षा करने वाले सॉफ्टवेयर) की पकड़ में नहीं आया।
20 अक्टूबर को हैकर्स ने उसी कंप्यूटर के ज़रिए Binance के इंटरनल AI टूल का गलत इस्तेमाल किया और दो और कर्मचारियों के सिस्टम तक पहुंच बना ली। इनमें जून वाला DevOps इंजीनियर भी था। उसके कंप्यूटर पर एक टोकन (डिजिटल चाबी) मिला, जिससे कंटेनर (सॉफ्टवेयर चलाने का अलग डिब्बा जैसा सिस्टम) डिप्लॉय (चालू) किया जा सकता था। यही चाबी 29 अक्टूबर को काम आई, और पूरा क्रम नीचे टेबल में एक नज़र में दिया है।
Binance Hack News की टाइमलाइन और आंकड़े एक नज़र में
टेबल में 23:56 UTC वाली एंट्री पर गौर कीजिए। वह ट्रांसफर पहले ही नेटवर्क पर भेजा जा चुका था और काफी देर पेंडिंग (कन्फर्मेशन के इंतज़ार में) रहा, फिर फाइनल हुआ। इसकी वजह समझने के लिए EIP-7702 को जानना होगा।
EIP-7702 का इस्तेमाल: withdrawal बंद होने के बाद भी क्यों नहीं रुके ट्रांज़ैक्शन?
हैकर्स ने वॉलेट सिग्निंग सर्विस (वह सिस्टम जो वॉलेट के ट्रांज़ैक्शन पर डिजिटल दस्तखत करता है) तक पहुंचकर Ethereum के EIP-7702 फीचर का इस्तेमाल किया। यह फीचर किसी वॉलेट को स्मार्ट कॉन्ट्रैक्ट (ब्लॉकचेन पर चलने वाला ऑटोमैटिक प्रोग्राम) को अपनी तरफ से कुछ काम करने की इजाज़त देने देता है, वह भी प्राइवेट की (गुप्त चाबी) बताए बिना। हैकर्स ने इसी से अपने स्मार्ट कॉन्ट्रैक्ट को Binance के एक हॉट वॉलेट पर आंशिक कंट्रोल दिला दिया।
दिक्कत यह थी कि ये इजाज़तें ब्लॉकचेन पर पहले से दर्ज थीं और Binance के normal withdrawal सिस्टम से अलग चलती थीं, इसलिए withdrawals रोकने से भी वे रद्द नहीं हुईं। Binance का वॉलेट MPC (मल्टी-पार्टी कंप्यूटेशन, यानी चाबी कई हिस्सों में बंटी होती है) पर चलता है, इसलिए कोई एक प्राइवेट की थी ही नहीं जिससे इजाज़त फौरन रद्द हो जाती। Binance को इसके लिए खास नया तरीका बनाना पड़ा, जिससे जवाब देने में देर हुई। Binance Hack News का यह हिस्सा तकनीकी ज़रूर है, लेकिन सार सीधा है: एक बार डिजिटल इजाज़त दे दी जाए तो उसे वापस लेना आसान नहीं होता। इसी बीच सवाल उठा कि इतने सुनियोजित हमले के पीछे कौन हो सकता है।
FBI का अलर्ट: North Korea के TraderTraitor पर आरोप
FBI ने 31 अक्टूबर के अपने अलर्ट में कहा कि North Korea 29 अक्टूबर के आसपास Binance से 6 अरब डॉलर से ज़्यादा के वर्चुअल एसेट्स की चोरी के लिए ज़िम्मेदार है। FBI इस गतिविधि को “TraderTraitor” नाम से बुलाता है। एजेंसी ने U.S. Secret Service और IRS Criminal Investigation के साथ मिलकर देखा है कि हैकर्स चुराए गए एसेट्स को मुख्य रूप से Ether (ETH) में बदल रहे हैं। FBI ने THORNode ऑपरेटर्स, इंस्टेंट एक्सचेंज, DeFi सर्विसेज़ और ब्लॉकचेन एनालिटिक्स फर्म्स जैसी प्राइवेट कंपनियों से कहा है कि हैकर्स के बताए एड्रेस से जुड़े ट्रांज़ैक्शन ब्लॉक करें। रिपोर्ट्स के मुताबिक North Korea ने इस आरोप से इनकार किया है। Binance Hack News में FBI का अलर्ट इसलिए अहम है कि जांच सरकारी एजेंसियों तक पहुंच चुकी है, लेकिन आरोप पर दोनों पक्षों का रुख जानना भी ज़रूरी है। अब आम यूज़र का सबसे बड़ा सवाल यही है कि उनके पैसे का क्या होगा।
Binance Crypto यूज़र्स का पैसा कितना सुरक्षित है?
ध्यान रहे कि 6.34 अरब डॉलर Binance का "प्रभावित एसेट्स" का अनुमान है। 3 नवंबर के अपडेट में Binance ने बताया कि इसमें से करीब 2.85 अरब डॉलर फ्रीज (रोके गए) या इंटरसेप्ट (बीच में पकड़े गए) हो चुके हैं। यह आंकड़ा रीकंसिलिएशन (हिसाब मिलान) और बाज़ार भाव के बदलाव पर निर्भर है। Binance का कहना है कि नुकसान का बोझ वह खुद उठाएगा, यूज़र्स पर नहीं डालेगा। 31 अक्टूबर के आंकड़े के मुताबिक प्रभावित टोकन एसेट्स का 98% हिस्सा दोबारा भरा जा चुका था, और बाकी कम लिक्विड (जिन्हें आसानी से खरीदना-बेचना मुश्किल हो) क्रिप्टोकरेंसी खरीदी जा रही हैं। Richard Teng के अनुसार withdrawals काफी हद तक दोबारा शुरू हो चुके हैं। Binance Crypto यूज़र्स के लिए यह राहत की बात है।
सिक्योरिटी के मोर्चे पर Binance ने प्रभावित वॉलेट इंफ्रास्ट्रक्चर और इंटरनल AI टूल को दोबारा बनाया है, कॉम्प्रोमाइज़ हुए डिवाइस बदले हैं और पुराने क्रेडेंशियल्स व टोकन बंद किए हैं। साथ ही स्वतंत्र साइबर-सिक्योरिटी फर्मों से जांच कराई जा रही है और AI सिक्योरिटी समेत सिक्योरिटी पर निवेश बढ़ाया जा रहा है। पर इस पूरे मामले से आम यूज़र क्या सीख सकता है, यह भी समझना ज़रूरी है।
Binance Hack News से आम क्रिप्टो यूज़र्स क्या सीखें?
Binance के मुताबिक उसकी टीम ने 2026 में North Korea से जुड़े 57 संदिग्ध साइबर खतरे पकड़े और रोके थे, जिनमें फर्जी जॉब इंटरव्यू भी शामिल थे। जब Binance Crypto जैसे बड़े एक्सचेंज भी सोशल इंजीनियरिंग का निशाना बन सकते हैं, तो आम यूज़र को और ज़्यादा सावधान रहना चाहिए:
अनजान इंटरव्यू या टेस्ट असाइनमेंट से सावधान रहें: अगर कोई रिक्रूटर कोडिंग टेस्ट के नाम पर फोल्डर डाउनलोड करवाए, तो उसे उस कंप्यूटर पर न चलाएं जिसमें आपका वॉलेट या ऑफिस का काम है।
क्रिप्टो के लिए अलग डिवाइस रखें: जिस फोन या लैपटॉप से आप एक्सचेंज और वॉलेट चलाते हैं, उस पर अनजान सॉफ्टवेयर इंस्टॉल न करें।
सॉफ्टवेयर सिर्फ ऑफिशियल साइट से डाउनलोड करें: जून वाली घटना में छेड़छाड़ किया हुआ टूल इंटरनेट से ही डाउनलोड हुआ था।
Binance Hack News की कहानी अभी पूरी नहीं हुई है, क्योंकि जांच जारी है और आगे इंडिपेंडेंट रिव्यू की रिपोर्ट भी आएगी। ताज़ा जानकारी के लिए Binance के आधिकारिक चैनल देखते रहें।
डिस्क्लेमर: यह Binance Hack News सिर्फ जानकारी के लिए है, इसे निवेश की सलाह न समझें। Binance की जांच अभी जारी है और आंकड़े बदल सकते हैं। क्रिप्टो में निवेश से पहले खुद रिसर्च करें।