Binance Hacked: Bitget से मिला सुराग, TraderTraitor पर बढ़ा शक
(आखिरी अपडेट: 30 अक्टूबर 2026)
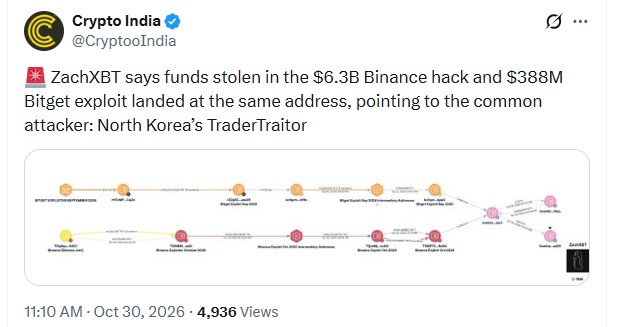
Binance Hacked के हमलावर को लेकर अब एक नया सुराग सामने आया है। ZachXBT (जाने-माने ऑन-चेन जांचकर्ता, यानी ब्लॉकचेन पर पैसे का रास्ता खंगालने वाले) के मुताबिक Binance और Bitget एक्सचेंज से चोरी हुआ पैसा एक ही एड्रेस (वॉलेट पते) पर आकर मिल गया है। Binance News में आज ये सबसे बड़ी बात है, क्योंकि Bitget हैक पहले ही North Korea से जुड़े TraderTraitor गिरोह के नाम लग चुका है।
पर क्या इससे साबित हो जाता है कि दोनों चोरियां एक ही गिरोह ने कीं? नीचे हम आसान भाषा में देखेंगे कि ये सुराग क्या है, इसकी ताकत कितनी है और कमज़ोरी कहां है।
Source :X Post
Binance Hacked के पीछे कौन? अब तक किसने क्या कहा
Binance Hacked के पीछे असल में कौन है, ये अभी किसी को पक्का नहीं पता। लेकिन तीन अलग जगहों से एक ही दिशा में इशारा हुआ है।
पहला इशारा TRM Labs का है, जो एक कंपनी है जो क्रिप्टो के पैसे का रास्ता ट्रैक करती है। TRM का कहना है कि उसे "हाई कॉन्फिडेंस" यानी काफी भरोसा है कि हमला TraderTraitor ने किया, जो उत्तर कोरिया के Lazarus Group (हैकरों का एक बदनाम गिरोह) से जुड़ी यूनिट मानी जाती है।
दूसरा इशारा Chainalysis के सह-संस्थापक और CEO Jonathan Levin का है। उन्होंने X पर लिखा कि पुराने हैक से मिले लिंक की वजह से ये हमला "likely" यानी शायद TraderTraitor ने किया, और उन्होंने चोरी का आंकड़ा करीब $6.4 बिलियन बताया।
तीसरा इशारा ZachXBT का है, जिनके नए सुराग की बात आगे है।
पर ध्यान दें, ये सब जांचकर्ताओं और कंपनियों के आकलन हैं, सरकार का आधिकारिक फैसला नहीं। इस मामले में हमें किसी सरकारी एजेंसी की पुष्टि नहीं मिली। हमले की शुरुआत से अब तक की पूरी कहानी आप हमारे Binance Hacked: $6.3 बिलियन की पूरी डिटेल वाले आर्टिकल में पढ़ सकते हैं। अब देखते हैं कि Bitget वाला कनेक्शन आखिर क्या है।
Bitget कनेक्शन: ZachXBT ने एक ही एड्रेस पर क्या पकड़ा?
ZachXBT ने 30 अक्टूबर की सुबह बताया कि Binance की करीब $6.3 बिलियन की चोरी और Bitget के करीब $388 मिलियन की चोरी का पैसा एक ही एड्रेस पर पहुंचकर मिल गया। ये पैसा THORChain (एक क्रॉस-चेन स्वैप सर्विस, यानी एक ब्लॉकचेन के कॉइन को दूसरे ब्लॉकचेन के कॉइन में बदलने वाला प्लेटफॉर्म) से होकर गुज़रा था। उनके शब्दों में, इसका मतलब है कि दोनों घटनाओं के पीछे "शायद एक ही हमलावर" है।
इसे ऐसे समझिए। मान लीजिए दो अलग दुकानों में चोरी हुई और दोनों का माल एक ही गोदाम में पाया गया, तो पुलिस को शक होगा कि चोर एक ही है। यहां गोदाम की जगह एक ही वॉलेट एड्रेस है।
इस कड़ी की अहमियत इसलिए है कि Bitget हैक सितंबर 2026 में हुआ था और उसे पहले ही TraderTraitor के नाम से जोड़ा जा चुका है। Bitget की CEO Gracy Chen ने भी उत्तर कोरिया को संभावित वजह बताया था।
ZachXBT ने ये भी कहा कि इस गिरोह का नाम Kelp DAO जैसे पुराने हमलों से भी जुड़ा है। अब देखते हैं कि TRM ने किन निशानों के आधार पर ये शक जताया।
TRM Labs को TraderTraitor पर शक क्यों हुआ?
TRM के मुताबिक Binance Hacked की जांच में कुछ ऐसे निशान मिले जो पुराने हमलों से मेल खाते हैं:
पुराने हमलों से समानता: TRM ने इसे फरवरी 2025 के Bybit हमले और अप्रैल 2026 के Kelp DAO मामले जैसा बताया। जैसे, कोई चोर हर बार एक ही तरह से ताला खोले, तो उसकी आदत से पहचान हो जाती है।
Tornado Cash से छोटी रकम: हमले में इस्तेमाल हुए वॉलेट में Tornado Cash (एक ऐसी सर्विस जो क्रिप्टो भेजने वाले की पहचान छिपाती है) से छोटी रकम पहुंची। जैसे, किसी ने बेनामी रास्ते से "टेस्ट" के लिए थोड़ा पैसा पहले भेज दिया।
हमले की तैयारी पहले से: TRM के मुताबिक तैयारी कम से कम 36 घंटे पहले शुरू हो गई थी, और हमले से करीब चार घंटे पहले Binance के हॉट वॉलेट (इंटरनेट से जुड़े वो वॉलेट जिनसे रोज़ का लेन-देन होता है) पर कोड लगाया गया, जिसकी रिहर्सल पहले हो चुकी थी। जैसे, चोरी से पहले पूरी "ड्रेस रिहर्सल"।
पहले से तैयार मंज़ूरियां: ट्रांज़ैक्शन भेजने के लिए ज़रूरी सिग्नेचर (डिजिटल मंज़ूरी) पहले से जमा कर लिए गए थे।
TRM के मुताबिक पैसा करीब 10 ब्लॉकचेन नेटवर्क से निकाला गया और आंकड़ा करीब $6.36 बिलियन रहा। अब सवाल ये है कि TraderTraitor असल में है क्या।
TraderTraitor क्या है और FBI इसके बारे में क्या कहता है?
TraderTraitor को उत्तर कोरिया सरकार से जुड़ा हैकर गिरोह माना जाता है, जो Lazarus Group के दायरे में आता है। FBI पहले इसी गिरोह को फरवरी 2025 के Bybit हैक (करीब $1.5 बिलियन की चोरी) का ज़िम्मेदार बता चुका है। FBI का कहना है कि ये गिरोह कंपनियों के कर्मचारियों को निशाना बनाता है और इसके लिए सोशल इंजीनियरिंग (लोगों को चालाकी से भरोसे में लेकर उनसे जानकारी या एक्सेस हासिल करना) का सहारा लेता है।
यहां एक बात साफ कर दें। Binance की शुरुआती जांच में एक DevOps इंजीनियर (सर्वर और सॉफ्टवेयर संभालने वाला कर्मचारी) के लैपटॉप का ज़िक्र है। लेकिन Binance ने ये नहीं कहा कि वहां तक पहुंच सोशल इंजीनियरिंग से हुई। इन दोनों बातों को जोड़ना हमारा अंदाज़ा होगा, पक्की जानकारी नहीं। फिर भी सवाल बाकी है कि इस शक में कमज़ोर कड़ियां क्या हैं।
Binance Hacked पर TraderTraitor वाले दावे की कमज़ोर कड़ियां
सबसे पहले, एक ही एड्रेस पर पैसा मिलना सुराग है, सबूत नहीं। एक रिपोर्ट के मुताबिक ZachXBT की ये खोज अपने आप में औपचारिक पहचान नहीं है, क्योंकि एक एड्रेस पर पैसा आना दिखाता है कि पैसा एक जगह पहुंचा, पर इससे अपने आप साबित नहीं होता कि तीनों हमले एक ही गिरोह ने किए। ZachXBT ने खुद भी इसे "likely" यानी संभावना ही कहा है।
दूसरी बात, CoinDesk की रिपोर्ट में क्रिप्टो जांच से जुड़े एक जानकार ने कहा कि अभी पक्के तौर पर किसी का नाम नहीं लिया जा सकता। उनके मुताबिक Lazarus जैसे उत्तर कोरियाई गिरोह चोरी की रकम को इधर-उधर करने और बेचने में आम तौर पर, इस बार Binance के हमलावर से, ज़्यादा तेज़ी दिखाते हैं।
तीसरी बात, अधिकारियों की तरफ से इस नतीजे की पुष्टि अभी नहीं मिली है। अब देखना ज़रूरी है कि खुद Binance ने क्या कहा है।
Binance News: कंपनी ने हमलावर और रिकवरी पर क्या कहा?
हमें ऐसा कोई आधिकारिक बयान नहीं मिला जिसमें Binance ने हमलावर का नाम लिया हो। कंपनी की शुरुआती जांच में DevOps इंजीनियर के लैपटॉप के एंट्री पॉइंट होने की बात आई। ताज़ा Service Update में उसने कहा कि घटना कई कारणों का नतीजा है, हमले का पूरा रास्ता अभी खंगाला जा रहा है और रूट कॉज़ (असली वजह) की विस्तृत रिपोर्ट बाद में आएगी।
कंपनी के मुताबिक डिपॉज़िट चालू हैं और विड्रॉल अगले 48 घंटे में शुरू होने की उम्मीद है। इस अपडेट को हमने Binance Service Update वाले आर्टिकल में विस्तार से समझाया है।
Binance ने करीब $3 बिलियन की रकम फ्रीज़ (रोक) होने की बात कही है। उसके सह-संस्थापक Yi He के मुताबिक Ripple की मदद से करीब $200 मिलियन आगे जाने से रुके, जबकि TRM ने ऑन-चेन करीब 40.5 मिलियन RLUSD (Ripple का स्टेबलकॉइन) के फ्रीज़ होने की पुष्टि की है। Binance का कहना है कि वह कानून-व्यवस्था एजेंसियों, टोकन जारी करने वालों और ब्लॉकचेन एनालिटिक्स कंपनियों के साथ मिलकर और रकम रोकने की कोशिश कर रहा है, और सिर्फ पक्के आंकड़े ही साझा करेगा। नुकसान की पूरी भरपाई वह SAFU फंड (यूज़र्स की सुरक्षा के लिए अलग रखा गया इमरजेंसी फंड) और अपने संसाधनों से करने की बात कह चुका है। अब तक के सारे दावों को एक जगह देख लेते हैं।
Binance Hacked: कौन सा दावा किसने किया और उसकी स्थिति क्या है?
इस टेबल से साफ है कि इशारे तो एक ही तरफ हैं, पर आधिकारिक मुहर अभी किसी पर नहीं लगी है। अब आम यूज़र की नज़र से देखें तो इसका मतलब क्या है।
Binance Hacked: आम यूज़र्स को अभी क्या ध्यान रखना चाहिए?
यूज़र के लिए ये जानना कि हमलावर कौन है, उतना ज़रूरी नहीं जितना ये कि उसका पैसा सुरक्षित है या नहीं। Binance ने कहा है कि वह सारा नुकसान भरेगा और विड्रॉल जल्द शुरू करने की कोशिश में है। फिर भी Binance Hacked जैसी खबरों के बाद कुछ बातें याद रखें:
"हैकर से बचाने" के नाम पर आए लिंक से दूर रहें: ठग बड़ी खबरों का फायदा उठाते हैं। जैसे, कोई मैसेज कहे कि "पैसा सुरक्षित करने के लिए यहां लॉगिन करो", तो वो फिशिंग (नकली लिंक से पासवर्ड चुराना) हो सकती है।
सिर्फ आधिकारिक चैनल पर भरोसा करें: Binance की ऐप और उसके verified X अकाउंट से ही जानकारी लें। जैसे, किसी अनजान टेलीग्राम ग्रुप की "अंदर की खबर" पर यकीन न करें।
अपनी चाबी किसी को न दें: कोई भी असली कंपनी आपसे आपका पासवर्ड या सीड फ्रेज़ (वॉलेट की गुप्त शब्द-चाबी) नहीं मांगती।
ये सिर्फ जानकारी है, निवेश की सलाह नहीं।
आगे क्या देखना होगा?
अब चार चीज़ों पर नज़र रहेगी। पहली, Binance की रूट कॉज़ और तकनीकी रिपोर्ट, जिससे हमले का पूरा रास्ता साफ होगा। दूसरी, क्या FBI या कोई और सरकारी एजेंसी TraderTraitor की आधिकारिक पुष्टि करती है। तीसरी, फ्रीज़ की गई रकम कितनी और बढ़ती है। चौथी, विड्रॉल असल में कब शुरू होते हैं। Binance Hacked मामले की सच्चाई इन्हीं आधिकारिक खुलासों से सामने आएगी, और हर नई Binance News के साथ हम इस आर्टिकल को उसी हिसाब से अपडेट करते रहेंगे।
डिस्क्लेमर: क्रिप्टोकरेंसी में निवेश और ट्रेडिंग में भारी रिस्क है। इस आर्टिकल की जानकारी सिर्फ जानकारी के लिए है, निवेश की सलाह नहीं। हमलावर की पहचान अभी आधिकारिक रूप से पुष्ट नहीं है। कोई भी फैसला लेने से पहले अपना रिसर्च करें।