Bitget Hack News: $352M की चोरी, कैसे Hack हुआ पूरा Exchange ?
Bitget Hack News ने क्रिप्टो कम्युनिटी में हलचल मचा दी है — 24 सितंबर 2026 को दुनिया के छठे सबसे बड़े एक्सचेंज पर हुए इस अटैक में करीब $352 मिलियन डॉलर की चोरी हुई है, और यह 2026 का अब तक का सबसे बड़ा क्रिप्टो हैक बन गया है। सवाल यह है कि यह हुआ कैसे, और अगर आपका पैसा Bitget पर पड़ा है तो आपको क्या पता होना चाहिए।
Bitget Hack News: क्या हुआ, कब हुआ और किसने बताया
24 सितंबर 2026 को शाम 18:31 UTC पर Bitget के सिक्योरिटी सिस्टम्स ने अपने कुछ हॉट वॉलेट्स से अनऑथराइज्ड ट्रांज़ैक्शन्स डिटेक्ट किए। दिलचस्प बात यह है कि इसे सबसे पहले खुद Bitget ने नहीं, बल्कि ऑन-चेन एनालिटिक्स फर्म Arkham Intelligence ने फ्लैग किया — एक बिल्कुल नए वॉलेट (0xe410 से शुरू होने वाला एड्रेस) ने Arbitrum नेटवर्क पर सिर्फ 6 मिनट में करीब 19.67 मिलियन USDT0 को स्वैप करके 7,111 ETH खरीद लिया, और यह USDT0 सीधे Bitget के हॉट वॉलेट से आया था।
इसके तुरंत बाद Bitget की सीईओ Gracy Chen ने X पर खुद कन्फर्म किया कि यह इंसिडेंट असली है और सिक्योरिटी टीम ने इमरजेंसी रिस्पॉन्स प्रोटोकॉल्स एक्टिवेट कर दिए हैं।(Bitget का official Security Notice) यह Bitget Hack News उसी तरह की चर्चा में है जैसे पिछले साल Bybit का $1.5 बिलियन का हैक था — और आयरनी यह है कि उस समय खुद Bitget ने Bybit को 40,000 ETH भेजकर मदद की थी। अब सवाल यह उठता है कि आखिर हैकर ने इतनी बड़ी रकम निकाली कैसे।
Bitget Exchange Hack कैसे हुआ: टेक्निकल एंगल
यहाँ जो बात इस Bitget Exchange Hack को बाकी हैक्स से अलग बनाती है, वह है इसका तरीका। हैकर ने प्राइवेट की चुराए बिना ही यह पूरा काम किया:
अटैकर ने Bitget के वॉलेट इंफ्रास्ट्रक्चर के एक क्रिटिकल बैकएंड सिस्टम को कॉम्प्रोमाइज़ किया
ट्रांज़ैक्शन हिस्ट्री को स्पूफ़ (नकली) करके एक्सचेंज के ऑथराइज़ेशन प्रोसेस को धोखा दिया
इस तरीके से फंड ट्रांसफर को अप्रूव करवा लिया, बिना किसी की को एक्सिक्यूट किए
Bitget अपने फंड्स को थ्री-टियर वॉलेट आर्किटेक्चर में रखता है — कोल्ड, वार्म और हॉट। राहत की बात यह रही कि यह ब्रीच सिर्फ हॉट और वार्म वॉलेट लेयर तक सीमित रहा, जबकि कंपनी के कोल्ड वॉलेट्स पूरी तरह सुरक्षित बताए गए हैं। इसी वजह से आगे यह समझना ज़रूरी हो जाता है कि आखिर कुल नुकसान कितना हुआ और कहां-कहां से हुआ।
Bitget Hack News में कितना नुकसान हुआ: पूरा डेटा
चुराए गए ज़्यादातर स्टेबलकॉइन्स को तुरंत ETH में स्वैप कर दिया गया, ताकि इश्यूअर कंपनियां (जैसे Tether) उन्हें फ्रीज़ न कर सकें — यह एक जाना-पहचाना तरीका है जो पहले भी बड़े हैक्स में इस्तेमाल हो चुका है। इस तरह के हैक और उनके attack methods को ट्रैक करने के लिए (SlowMist Hack Database) भी एक useful security reference है। अब देखते हैं कि इतने बड़े नुकसान पर Bitget ने अपने करेंट अपडेट में क्या-क्या बताया है।
Bitget Exchange Hack का करेंट अपडेट: जांच से सर्विस स्टेटस तक
इंसिडेंट के फौरन बाद Bitget ने सावधानी के तौर पर विड्रॉल्स को टेम्पररी सस्पेंड कर दिया, जबकि डिपॉज़िट और
ट्रेडिंग सामान्य रूप से चलते रहे। फिलहाल स्थिति कुछ इस तरह है:
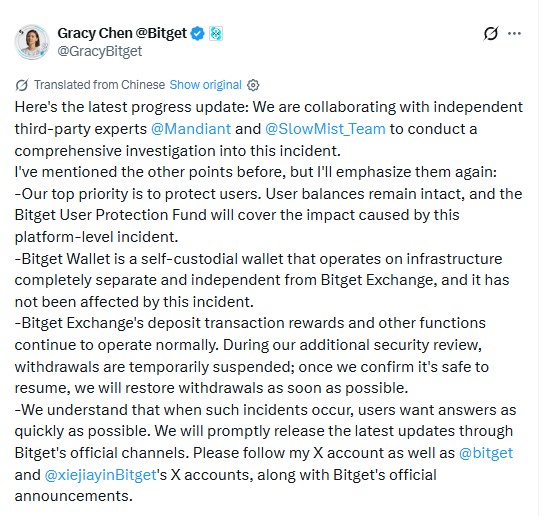
Source : X Post
जांच: इस पूरे मामले की तह तक जाने और तकनीकी कमियों का पता लगाने के लिए Bitget ने दुनिया की दो जानी-मानी ब्लॉकचेन सिक्योरिटी फर्म्स — Mandiant और SlowMist — को शामिल किया है
यूज़र्स के फंड्स पूरी तरह सेफ: एक्सचेंज ने स्पष्ट किया है कि यूज़र्स का अकाउंट बैलेंस सुरक्षित है। यदि इस घटना की वजह से कोई वास्तविक नुकसान होता है, तो उसकी भरपाई कंपनी के यूज़र प्रोटेक्शन फंड (जिसमें वर्तमान में $464 मिलियन से अधिक राशि है) से पूरी तरह की जाएगी
सर्विसेज़ की स्थिति: डिपॉज़िट और ट्रेडिंग सामान्य रूप से चालू हैं, जबकि सिक्योरिटी रिव्यू पूरा होने तक विड्रॉल्स को अस्थायी रूप से रोका गया है, जिसे जल्द ही सामान्य कर दिया जाएगा
Bitget Wallet (जो एक अलग, सेल्फ-कस्टडी ऐप है) इस इंसिडेंट से पूरी तरह अनअफेक्टेड है, क्योंकि उसका इंफ्रास्ट्रक्चर एक्सचेंज से अलग चलता है। कंपनी ने 24 घंटों के भीतर एक पूरी इंसिडेंट रिपोर्ट जारी करने का वादा किया है, जिसमें रूट कॉज़ और आगे के सुधार बताए जाएंगे। लेकिन जांच में एक और एंगल भी सामने आया है, जो इस Bitget Hack News को और गंभीर बना देता है।
Bitget Hack News: क्या यह उत्तर कोरिया के Lazarus Group का काम है?
कुछ रिपोर्ट्स के मुताबिक सीईओ Gracy Chen ने इशारा किया है कि इस अटैक के पीछे उत्तर कोरिया से जुड़े हैकर ग्रुप्स का हाथ हो सकता है — जो कि Lazarus Group जैसे स्टेट-स्पॉन्सर्ड ग्रुप्स के जाने-पहचाने पैटर्न से मेल खाता है। CertiK जैसी सिक्योरिटी फर्म्स भी नोट कर चुकी हैं कि 2026 में हैकर्स का फोकस स्मार्ट कॉन्ट्रैक्ट वल्नरेबिलिटीज़ से हटकर सीधे एक्सचेंज इंफ्रास्ट्रक्चर और हॉट वॉलेट्स पर शिफ्ट हो गया है।
Bitget Exchange Hack के बाद यूज़र्स के लिए क्या मायने रखता है
अगर आपका पैसा Bitget पर है, तो घबराने की बजाय इन बातों पर ध्यान दें:
बैलेंस सेफ है — कंपनी के मुताबिक कोई भी यूज़र बैलेंस डायरेक्ट अफेक्ट नहीं हुआ है
विड्रॉल्स का इंतज़ार करें — सिक्योरिटी रिव्यू पूरा होते ही विड्रॉल्स दोबारा शुरू होंगे, ऑफिशियल अपडेट्स Bitget के X अकाउंट पर देखें
Bitget Wallet यूज़र्स के लिए कोई खतरा नहीं — यह घटना सिर्फ एक्सचेंज के हॉट वॉलेट्स तक सीमित है
लंबे समय में इस Bitget Hack News ने एक बार फिर यह सवाल उठाया है कि बड़ी रकम को सेंट्रलाइज़्ड एक्सचेंज पर रखना कितना सेफ है, बनाम अपने खुद के सेल्फ-कस्टडी वॉलेट में — एक ऐसा फैसला जो हर क्रिप्टो यूज़र को खुद अपने रिस्क अपेटाइट के हिसाब से लेना होता है।
इस प्रकार के अन्य आर्टिकल पढने के लिए दिए गए लिंक पर क्लिक करें -
डिस्क्लेमर: यह आर्टिकल सिर्फ जानकारी और एजुकेशनल उद्देश्य के लिए है। इसमें दी गई जानकारी उपलब्ध रिपोर्ट्स और संबंधित स्रोतों पर आधारित है और जांच आगे बढ़ने के साथ इसमें बदलाव हो सकता है। क्रिप्टोकरेंसी में निवेश और ट्रेडिंग में काफी जोखिम होता है। किसी भी निवेश से पहले खुद रिसर्च करें और अपनी रिस्क क्षमता को ध्यान में रखें।