CoinDCX News: ₹150 करोड़ का नुकसान माना, पर ऑन-चेन डेटा ने उठाए सवाल
26 अक्टूबर 2026: CoinDCX News में अब मामला सिर्फ़ "हैक हुआ या नहीं" का नहीं रहा। CoinDCX ने 25 अक्टूबर को ब्लॉग में बताया कि उसके पुराने, बंद किए गए वॉलेट इंफ्रास्ट्रक्चर पर असामान्य गतिविधि से 15.99 मिलियन USDT का नुकसान हुआ, जिसे कंपनी ने खुद उठाया। यह रकम करीब ₹150 करोड़ बैठती है (₹95.5 प्रति डॉलर के संदर्भ दर पर, दर बदलने पर आँकड़ा बदलेगा)।
इस स्वीकारोक्ति की शुरुआत 25 अक्टूबर को नहीं हुई थी। CEO Sumit Gupta के इनकार के कुछ घंटे बाद, 22 अक्टूबर को ही CoinDCX के X अकाउंट ने कहा था कि स्वीपिंग प्रोसेस फेल हुई और ऑपरेशनल नुकसान हुआ, लेकिन तब रकम नहीं बताई गई थी। अब आधिकारिक आँकड़ा आया है, और स्वतंत्र ब्लॉकचेन विश्लेषकों के डेटा से कंपनी की कुछ बातों पर सवाल भी उठ रहे हैं।
पूरा पिछला क्रम हमारी पहली रिपोर्ट और दूसरी रिपोर्ट में है। यहाँ ताज़ा अपडेट को समझते है
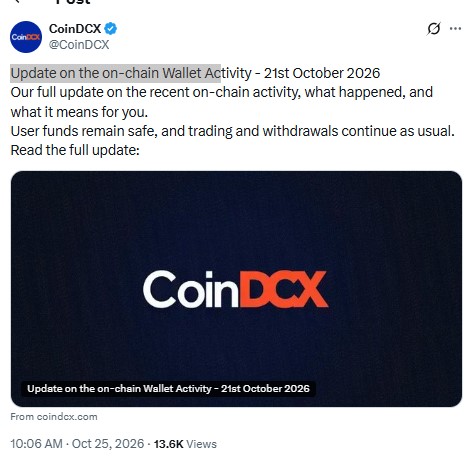
Source : X Post
CoinDCX का 25 अक्टूबर का ब्लॉग: कंपनी ने क्या कहा
CoinDCX के अनुसार उसने 21 अक्टूबर को असामान्य गतिविधि देखी, जिसने उसके पुराने वॉलेट इंफ्रास्ट्रक्चर को प्रभावित किया। कंपनी ने इस इंफ्रास्ट्रक्चर में अज्ञात कमज़ोरियाँ बताईं। कंपनी का कहना है कि गड़बड़ वाले फंड मूवमेंट की जानकारी उसे अगले दिन ब्लॉकचेन रिकॉर्ड और कम्युनिटी रिपोर्ट्स से मिली। उसने यह भी माना कि वह ज़्यादा सक्रिय हो सकती थी।
कंपनी के मुताबिक यूज़र फंड सुरक्षित हैं। उसका दावा है कि यूज़र फंड सेग्रीगेटेड कोल्ड वॉलेट्स में हैं और ट्रेडिंग, डिपॉज़िट व विड्रॉल सामान्य रूप से चलते रहे। ध्यान रहे कि कंपनी इसे नया हैक नहीं, पुराने कम्प्रोमाइज़ हुए इंफ्रास्ट्रक्चर की चूक बता रही है। वहीं स्वतंत्र विश्लेषक इसे वॉलेट्स से पैसा निकाले जाने की घटना मानते हैं, और रकम निकालने वाले की पहचान अब तक अज्ञात है।
अब देखते हैं कि कंपनी के बयान 22 से 25 अक्टूबर के बीच कैसे बदले।
इनकार से स्वीकारोक्ति तक: 22 से 25 अक्टूबर की टाइमलाइन
इस क्रम के बाद सवाल उठता है कि कंपनी जिस स्वीपिंग सर्विस की बात कर रही है, वह दरअसल क्या है।
स्वीपिंग सर्विस और CoinDCX की सफाई
CoinDCX के अनुसार कुछ यूज़र्स नए एड्रेस की हिदायत के बावजूद पहले जारी किए गए डिपॉज़िट एड्रेस पर क्रिप्टो भेजते रहे। कंपनी ऐसे डिपॉज़िट पर यूज़र को तुरंत बैलेंस क्रेडिट कर देती थी, और एक अलग ऑटोमैटिक सर्विस उस पैसे को सुरक्षित वॉलेट में पहुँचाती थी। इसी सर्विस को स्वीपिंग कहते हैं।
कंपनी का कहना है कि यह सर्विस "एक खास अवधि" के लिए फेल हो गई, इसलिए डिपॉज़िट एक ऐसे एड्रेस पर जमा होते रहे जिसका एक्सचेंज अब इस्तेमाल नहीं करता था। यह कंपनी का अपना बयान है। स्वतंत्र डेटा इससे कई जगह अलग तस्वीर दिखाता है।
स्वतंत्र जाँचकर्ताओं के दावे: ऑन-चेन डेटा क्या कहता है
Darcy, ZachXBT, Bitquery और AMLBot निजी ब्लॉकचेन विश्लेषक या फर्म हैं, सरकारी जाँच एजेंसी नहीं। उनके निष्कर्ष कंपनी की कुछ बातों से मेल नहीं खाते।
"कुछ समय" की अवधि: Bitquery के अनुसार जनवरी से मार्च 2026 के बीच आए 88 डिपॉज़िट बिना स्वीप हुए उसी एड्रेस में पड़े रहे। अगर यह सही है तो पैसा करीब सात महीने जमा रहा। यह "कुछ समय" वाले बयान से मेल नहीं खाता।
"पुराने, इस्तेमाल से बाहर" एड्रेस: Bitquery का कहना है कि इस घटना में शामिल सभी 35 छोटे डिपॉज़िट एड्रेस से 1 सितंबर के बाद भी एक्सचेंज ने फंड निकाला, और कुछ गतिविधि 21 अक्टूबर को भी चली। यानी बाकी एड्रेस पर स्वीपिंग चलती रही। फिर इसी एक एड्रेस पर क्यों नहीं चली, यह सवाल बनता है। Bitquery ने अगस्त 2026 से डिपॉज़िट प्रोसेसिंग से जुड़े 276 फीस टॉप-अप भी गिने।
ZachXBT का दावा: ZachXBT के अनुसार TQKJQ से शुरू होने वाला एक डिपॉज़िट एड्रेस जुलाई 2025 के बाद करीब 10 महीने एक लिक्विडिटी प्रोवाइडर के इस्तेमाल में रहा और अप्रैल-मई 2026 तक यूज़र डिपॉज़िट CoinDCX के मौजूदा हॉट वॉलेट में भेजता रहा। CoinDCX ने इतना माना है कि इन एड्रेस पर डिपॉज़िट आते रहे। लिक्विडिटी प्रोवाइडर के इस्तेमाल और हॉट वॉलेट में स्वीप वाली बात उसने नहीं मानी।
ट्रेज़री वॉलेट से फंडिंग: एक रिपोर्ट के अनुसार CoinDCX के लेबल वाले ट्रेज़री वॉलेट्स ने अप्रैल से अगस्त 2026 के बीच फ्लैग किए गए वॉलेट्स के फीस वॉलेट को 14,519 TRX भेजे, जबकि CEO ने कहा था कि मौजूदा एड्रेस ने इन्हें फंड नहीं किया। यह दावा भी स्वतंत्र पुष्टि का इंतज़ार करता है।
अब यह देखना ज़रूरी है कि पैसा आखिर गया कहाँ।
पैसा कहाँ गया: ट्रेसिंग और फ्रीज़
सारा फंड एक TRON एड्रेस पर गया, जिसमें सबसे बड़ा ट्रांसफर 15,819,002 USDT का था। फिर उसे बाँटकर Binance, OKX और Gate के डिपॉज़िट एड्रेस पर भेजा गया। AMLBot के अनुसार इनमें OKX तक करीब 5.5 मिलियन, Binance तक करीब 2.8 मिलियन और Gate तक करीब 1.4 मिलियन डॉलर पहुँचे। Bitquery के मुताबिक करीब 9.63 मिलियन डॉलर 18 घंटे के भीतर बड़े एक्सचेंजों के डिपॉज़िट एड्रेस तक पहुँच गए। इसके अलावा करीब 2.28 मिलियन डॉलर विश्लेषण के समय सात आगे के वॉलेट्स में पड़े थे।
फ्रीज़ किया गया 2.21 मिलियन डॉलर कुल नुकसान का सिर्फ़ करीब 14% है। यानी बड़ा हिस्सा अब तक रिकवर नहीं हुआ। CoinDCX ने अपने बयान में किसी रिकवरी या पैसा पाने वालों की पहचान का ज़िक्र भी नहीं किया है।
अब तक अनसुलझे सवाल: कंपनी ने क्या बताया, क्या नहीं
अब तक की जानकारी तीन परतों में बँटी है। पहली वह जो ब्लॉकचेन पर साफ़ दिखती है, जैसे रकम की आवाजाही। दूसरी CoinDCX के अपने दावे। तीसरी वे बातें जिन पर न कंपनी बोली है और न कोई स्वतंत्र विश्लेषक कुछ तय कर पाया है।
स्वीपिंग कब से बंद थी? कंपनी ने सिर्फ़ इतना कहा कि प्रक्रिया एक अवधि के लिए फेल रही। उसके अनुसार यह गड़बड़ी 22 अक्टूबर की सुबह पकड़ में आई। लेकिन उसने यह नहीं बताया कि प्रक्रिया कितने समय तक फेल रही और करोड़ों के डिपॉज़िट महीनों तक एक कम्प्रोमाइज़ हुए एड्रेस में क्यों पड़े रहे।
पैसा कितने समय जमा रहा? कंपनी की ओर से जवाब नहीं है। ऑन-चेन डेटा सिर्फ़ संकेत देता है कि उस एक एड्रेस में जनवरी-मार्च 2026 के डिपॉज़िट रुके रहे। यह कंपनी की पुष्टि नहीं है। साथ ही सवाल बना रहता है कि स्वीपिंग पूरे सिस्टम में फेल हुई थी या सिर्फ़ इसी एड्रेस पर।
कितने यूज़र्स प्रभावित हुए? कंपनी ने न प्रभावित यूज़र्स की संख्या बताई है, न यह कि उसने नुकसान का ब्योरा कैसे तय किया। कोई वित्तीय मिलान (reconciliation) भी जारी नहीं हुआ है जिससे कुल नुकसान साबित हो सके।
हमलावर को चाबियाँ कैसे मिलीं? CoinDCX का कहना है कि ये एड्रेस जुलाई 2025 की घटना में कम्प्रोमाइज़ हुए थे। पर अक्टूबर में उन्हीं एड्रेस से पैसा कैसे निकला, यह नहीं बताया गया। यह सवाल इसलिए भी खास है कि कंपनी का अपना सिस्टम उसी दौरान इन एड्रेस पर काम कर रहा था। Bitquery ने भी साफ़ कहा है कि यह तय नहीं हो सका कि एड्रेस किसके कंट्रोल में थे और चाबियाँ कैसे मिलीं।
क्या यूज़र्स को क्रेडिट मिला और फंड सुरक्षित हैं? रकम का बाहर जाना ऑन-चेन दिखता है। पर नुकसान किसने उठाया और यूज़र्स का क्या हुआ, यह ऑन-चेन नहीं दिखता। कंपनी का दावा है कि पुराने एड्रेस पर भेजे गए सभी डिपॉज़िट यूज़र्स को क्रेडिट किए गए, भले ही असली फंड इकट्ठा न हुआ हो। लेकिन Bitquery के अनुसार ब्लॉकचेन रिकॉर्ड से यूज़र्स के आंतरिक बैलेंस या ट्रांज़ैक्शन पर हस्ताक्षर करने वाले का पता नहीं चलता। इसलिए "यूज़र फंड सुरक्षित हैं" और "नुकसान कंपनी ने उठाया" फिलहाल कंपनी के दावे हैं, किसी स्वतंत्र ऑडिट से पुष्ट नहीं।
स्वतंत्र विश्लेषकों के पास सिर्फ़ सार्वजनिक ब्लॉकचेन डेटा है, एक्सचेंज के आंतरिक रिकॉर्ड नहीं। इसलिए इन सवालों के पक्के जवाब तभी मिलेंगे जब कंपनी खुद ब्योरा दे या कोई स्वतंत्र ऑडिट या नियामकीय जाँच सामने आए।
अब सवाल यह है कि ऐसी बड़ी घटना में आम निवेशक का पैसा कितना सुरक्षित है।
बड़ी घटना हो जाए तो निवेशकों का पैसा कितना सुरक्षित है?
पैसा कितना सुरक्षित है। भारत में क्रिप्टो-विशेष कोई कानून नहीं है जो एक्सचेंज के हैक या चूक पर निवेशक को गारंटी दे। "रेगुलेटेड" एक्सचेंज का मतलब सिर्फ़ यह है कि वह PMLA के तहत FIU-IND में रजिस्टर्ड है। न लाइसेंसिंग कानून है, न क्लाइंट की संपत्ति अलग रखने का नियम, न निवेशक सुरक्षा फंड और न अलग शिकायत तंत्र। इसलिए भरपाई एक्सचेंज की क्षमता और इरादे पर निर्भर है। CoinDCX का नुकसान खुद उठाने का दावा उसका अपना फैसला है, कानूनी बाध्यता नहीं। 2024 में घोषित ₹50 करोड़ के इन्वेस्टर्स प्रोटेक्शन फंड के इस्तेमाल का ज़िक्र ताज़ा बयान में नहीं मिला, और वह रकम इस नुकसान से छोटी भी है।
सरकार ने अब तक क्या किया। मार्च 2023 से हर एक्सचेंज के लिए FIU-IND में रजिस्ट्रेशन ज़रूरी है और बैंकों जैसे एंटी-मनी-लॉन्ड्रिंग नियम लागू हैं। 2026 के मध्य तक 54 सेवा प्रदाता रजिस्टर्ड थे, और बिना रजिस्ट्रेशन वाले विदेशी प्लेटफ़ॉर्म्स के ऐप व URL ब्लॉक कराए गए हैं। CERT-In के नियमों के तहत साइबर हमले की सूचना 6 घंटे में देनी होती है, और टैक्स के रूप में 30% कर व 1% TDS लागू है। ये उपाय मनी-लॉन्ड्रिंग और टैक्स वसूली के लिए हैं, निवेशक की रकम की सुरक्षा के लिए नहीं। CoinDCX ने FIU-India या CERT-In को सूचना दी या नहीं, इसकी पुष्टि नहीं है।
आगे क्या हो सकता है और क्या बहस है। संसद की वित्त संबंधी स्थायी समिति वर्चुअल डिजिटल एसेट पर अध्ययन कर रही है, पर आर्थिक कार्य विभाग का चर्चा-पत्र अब तक नहीं आया। समिति ने कानून से पहले SEBI या RBI की निगरानी में अंतरिम SRO मॉडल सुझाया है। चर्चा में क्लाइंट की संपत्ति अलग रखना, प्रूफ ऑफ रिज़र्व्स, स्वतंत्र ऑडिट और निवेशक सुरक्षा फंड शामिल हैं। दूसरी ओर, एक रिपोर्ट के अनुसार भारतीय वॉल्यूम का करीब 91.5% हिस्सा पहले ही विदेशी प्लेटफ़ॉर्म्स पर जा चुका है, और आलोचकों को डर है कि ज़्यादा सख़्ती उसे और बढ़ाएगी। अंतिम फैसला अभी नहीं हुआ है।
CoinDCX यूज़र्स क्या सावधानी रखें
डिपॉज़िट से पहले अपना मौजूदा डिपॉज़िट एड्रेस ऐप में जाँच लें। CoinDCX ने खुद चेतावनी दी है कि पुराने बंद एड्रेस पर भेजना जोखिम भरा है।
पुराने सेव किए एड्रेस या पुरानी हिस्ट्री से एड्रेस कॉपी न करें।
ट्रेडिंग के लिए ज़रूरी रकम ही एक्सचेंज पर रखें। बाकी अपने कंट्रोल वाले वॉलेट में रखने पर विचार करें।
अपना बैलेंस और ट्रांज़ैक्शन हिस्ट्री खुद जाँचते रहें। कोई डिपॉज़िट गायब दिखे तो स्क्रीनशॉट के साथ आधिकारिक सपोर्ट को बताएँ।
एक्सचेंज की प्रूफ ऑफ रिज़र्व्स रिपोर्ट और आधिकारिक घोषणाओं पर नज़र रखें।
"रिफंड" या "अकाउंट सुरक्षित करें" के नाम पर आए कॉल और लिंक से बचें। OTP और सीड फ्रेज़ किसी को न दें।
आगे क्या: निगरानी और नियामकीय सवाल
CoinDCX का कहना है कि वह पुराने वॉलेट सिस्टम की निगरानी मज़बूत करेगी और यूज़र्स को याद दिलाएगी कि बंद एड्रेस का सपोर्ट अस्थायी होता है। कंपनी भारत की FIU में रिपोर्टिंग एंटिटी के रूप में रजिस्टर्ड है, लेकिन समीक्षा किए गए रिकॉर्ड में किसी पुष्ट नियामकीय जाँच की जानकारी नहीं मिली।
भरोसे की असली परीक्षा यह होगी कि CoinDCX बाकी जानकारी कितनी पारदर्शिता से देती है और क्या स्वतंत्र ऑडिट कराती है। नया अपडेट आते ही हम इस CoinDCX News रिपोर्ट को अपडेट करेंगे।
डिस्क्लेमर: यह लेख केवल सूचना के उद्देश्य से है और इसे निवेश या कानूनी सलाह न माना जाए। रिपोर्ट सार्वजनिक बयानों, निजी ब्लॉकचेन विश्लेषकों के दावों और मीडिया रिपोर्ट्स पर आधारित है, जिनमें से कई की स्वतंत्र पुष्टि बाकी है। स्थिति बदलने पर जानकारी अपडेट हो सकती है। क्रिप्टोकरेंसी में निवेश जोखिम भरा है।